Asa cum ziceam și în articolul trecut, exista destul de multi oameni care au pățit-o zilele acestea cu WordPress.
O mare parte din vina o au ei, in primul rand, pentru ca au ales un hosting ieftin si prost, nu s-au gândit la consecințe, in al doilea rand ca nu se implica si… cred ca lor nu li se poate întâmpla nimic. Da, dar de obicei, cei care sparg folosesc scripturi pe care rulează, gen brute force sau care cauta vulnerabilități. Nu au nimic personal cu voi, ci doar isi demonstrează lor ca pot.
Eu am, in momentul de fata, Nginx cu o grămadă de tâmpenii, nu pot accesa WordPress-ul decât de pe 2 clase de IP, nu pot face update la platforma decât manual: descărcat si urcat fișiere pe SFTP. In plus, imi tin toate pluginurile, alea puține pe care vi le spuneam in articolul precedent, actualizate! Daca apare un update, probabil ca in ziua următoare il si fac.
In randurile urmatoare o sa propun cateva solutii de securitate. Majoritatea acestora este prinsa si in WP Security, plugin foarte bun pe care l-am descoperit de curand.
Fa update la fisiere
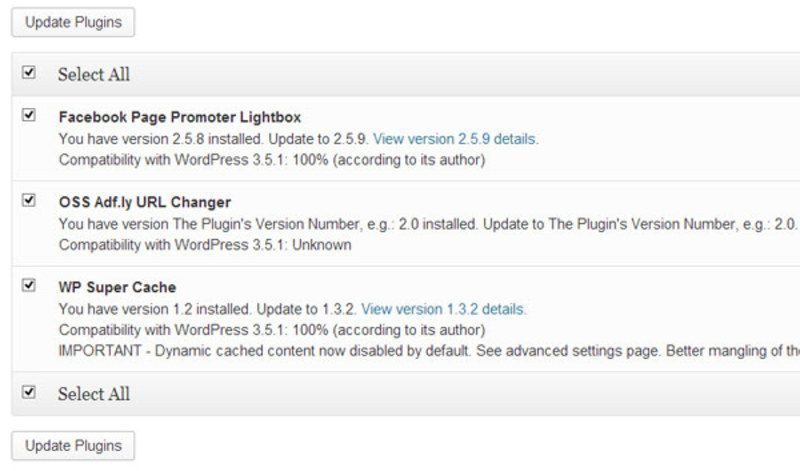
Ori de cate ori apare o versiune noua de WordPress, fugi repede si fa update la el (nu inainte de a face backup), e posibil ca acesta sa aiba fixuri de securitate. La fel si cu pluginurile, pe langa noile lucruri pe care le poate aduce un plugin, e posibil ca acesta sa rezolve si posibilitatea unui SQL injection.
Totodată, evita pluginurile complexe făcute de indieni, eu, înainte de toate, ma uit la numărul de descărcări, apoi „scanez” putin fișierele sa vad daca sunt OK.
Nu te loga standard
Daca nu ai schimbat vreodata asta sau nu te-a interesat, atunci cand ai instalat blogul, cel mai probabil, ai avut username admin. Atacatorii, mai ales cei care folosesc bruteforce(au fisierele de mii de parole pe care le apeleaza) apoi incearca sa vada pe unde functioneaza parolele astea.
Cum se schimba userul de logare in WordPress?
Logheaza-te in WordPress, du-te la USERS, dai ADD NEW pentru a adauga un nou utilizator. Adauga un utilizator cu drepturi de administrare. Apoi logheaza-te cu noul utilizator si transfera-ti toate articolele pe noul user, apoi sterge-l pe cel vechi. Nu uita ca la utilizator sa pui o parola grea. Nu înseamnă neaparat lunga, ci mai degrabă ceva care nu este uzual, format din 2-3 cuvinte, ar fi bine sa fie si cu caractere de genul !@#$%^&*().
Daca procedura este grea pentru tine, foloseste WP Security, are si el optiune automata pentru asa ceva.
Ascunde versiunea de WordPress
Daca nu ai facut update la timp din diferite motive, poti ascunde versiunea de Worpdress. „Spargatorii de meserie” căuta mult mai simplu vulnerabilități daca stiu exact versiunea de WordPress pe care o aveți. Modificarea asta o puteți face cu mai multe pluginuri sau…direct din tema. Pluginurile sunt Wp Security, Sucuri Security, Secure WordPress(l-am folosit o perioada indelungata).
Daca vreti sa modificati direct din tema, fara a mai adauga alt plugin, trebuie sa va duceti la tema si sa adaugati in functions.php urmatorul cod:
/* Remove WordPress version number */
function nm_remove_wp_version() {
return '';
}
add_filter('the_generator', 'nm_remove_wp_version');
Permisiunile fisierelor
Daca ai permisiuni de scriere/ citire pentru fisiere poti face multe, chiar injecta cod in tema sau oriunde doreste atacatorul. Este recomandat sa aveti 644 CHMOD pe fisiere si sa lasati doar imaginile cu 755. Atenție că unele firme de hosting aleg să pună restricții. Vă puteți aștepta la Internal Error 500 dacă faceți modificări.
Backup fisiere
Ar fi bine sa se faca o data pe zi. Sunt o gramada de pluginuri care fac asta, poate ca ai si optiune de la hosting sa iti faca backup total zilnic. Chiar si pluginul pe care vi l-am tot recomandat mai sus, WP Security are optiune pentru asa ceva, dar mai sunt si altele precum: WordPress Database Backup sau WP DB Manager.
Backup-ul este esential si daca te-a „spart” cineva, tot cu el pui inapoi fisierele, apoi incerci sa rezolvi problema, sa gasesti vulnerabilitatea, altfel…va trebui sa o iei de la zero.
Restrictioneaza accesul la pluginuri
Daca site-ul tau este pe apache, poti bloca foarte usor accesul la pluginuri. Se poate face update la fisierul .htaccess cu linia:
Options –Indexes
Se mai pot face si fisiere goale cu index.php in folderul in care nu exista. Dar si aici multe pluginuri creeaza fisiere index pentru sporirea securitatii.
Schimba prefixul bazei de date
Cand instalam Worpdress, default avem prefix in baza de date wp_. Cei mai multi dintre noi nu schimba prefixul, nici eu nu schimbam inainte si…il lasam asa. Acum am folosit pluginul Change DB Prefix ca sa modific baza de date. Si pluginurile pe care vi le-am prezentat mai sus fac asta, WP Secure Scan, cat si WP Security.
Schimba Secret Key
La instalarea WordPress se creeaza 4 linii de securitate. Acestea sunt niste variabile care sporesc securitatea cand vine vorba de stocarea informatiei in cookie. Acestea sunt: AUTH_KEY, SECURE_AUTH_KEY, LOGGED_IN_KEY, and NONCE_KEY. Acestea se pot adauga in wp-config. Daca nu le-ati adaugat niciodata, vor aparea exact ca in poza de mai jos.
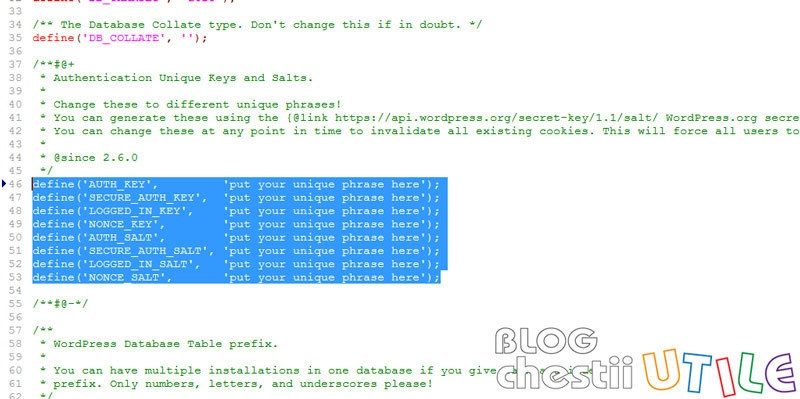
Exact pe acestea le vom șterge si vom adăuga codurile pe care ni le generează automat API-ul WordPress. Link-ul pentru generare este ACESTA. Dupa ce le adăugați, va trebui sa va logati din nou pe platforma.
Securizeaza logarea in WordPress
Toti stim ca daca punem numele site-ului si /wp-admin vom gasi form-urile de logare. Putem sa redirectionam acest lucru din htaccess sau direct din Better WP Security. De exemplu, sa nu ne mai logam cu /wp-admin, ci sa redirectionam spre /administrare sau /logare.
RewriteRule ^administrare/(.*)$ /wp-admin/$1 [QSA,L]Linia de mai sus se adauga in .htaccess si dupa asta ar trebui sa redirectioneze spre /administrare.
Pentru a adauga un plus de securitate la logare, putem sa adaugam si linia urmatoare in functions.php :
add_filter('login_errors',create_function('$a', "return null;"));
Scaneaza-ti calculatorul
Toate cele de mai sus sunt inutile daca voi aveti calculatorul virusat, iar cand urcati pe FTP fisiere sau aduceti modificari, gazduirea se poate virusa…
Recomand ca inainte de a face modificarile de mai sus sa faceti un backup al fisierelor, iar daca nu sunteti siguri de ceea ce faceti, alegeti sa faceti asta cu un plugin. Eu pe contul shared am inceput sa instalez WP Better Security. Cam tot ce v-am zis mai sus se regaseste si acolo. De fapt, v-am atasat mai jos un print cu pluginul.
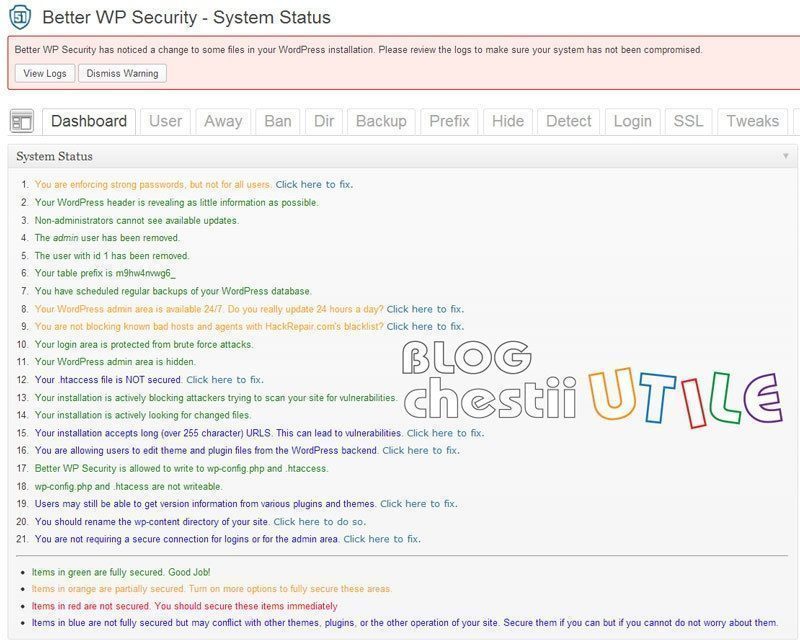
Asa cum vedeți mai sus, aveți foarte multe opțiuni care va sporesc securitatea, poate mult mai mult ca ce v-am spus.
Cred ca cele mai mari greseli pe care le fac useri sunt acestea:
1. Isi securizeaza conturile cu user si parola standard.
2. Isi tin user si parola salvate pe PC intr’un fisier accesibil oricui.
3. Nu isi fac updateurile de wordpress ramanand la infinit cu versiunile vechi si implicit mult mai usor de spart.
4. Nu isi fac back’up macar odata pe saptamana la intreaga baza de date folosind optiunea export, pe care sa o pastreze undeva pe HDD. Daca isi fac cumva back’up … tot pe server fac acest lucru … iar daca hostul a fost compromis fie nu mai pot accesa backup’ul fie s’a dus naibi si ala.
Sunt cateva reguli de baza … simple si la indemana oricui. Nu e vina nimanui ca multi nu incearca macar cateva lucuri de baza. E clar ca nici un cont nu poate fi securizat suficient pentru a nu fi spart … dar … de obicei cei care se baga sa sparga un blog nesemnificativ cum sunt astea alea noastre sunt cei care exploateaza exact aceste brese de baza ale securitatii.
Interesant si util articolul … am inceput si eu sa ma preocum ceva mai mult de securitatea blogului dupa ce am vazut patania lui Pato.
Am observat ca in ultima vreme au fost foarte multe atacuri asupra blogurilor ce folosesc wordpress, dar hackerii care fac asta nu urmaresc sa fure continut sau cine stie ce date, ci doar isi testeaza abilitatile.
Nu spun ca e un lucru bun, dar nici cel mai rau. Adica daca faci zilnic backup sau macar saptamanal, iti poti pune rapid blogul pe roate si cu „chestiile utile” prezentate de tine le poti ingreuna putin munca hackerilor, dar nu le poti evita atacurile.
Numai bine!
Back-up, update-uri si permisiunile sunt chestii la care dau atentie, de celelalte chiar nu stiam. Mersi ca m-ai tras de maneca.
PS: Foarte bun articolul. Cu siguranta ai stat ceva timp la el.
Cam doua dimineti. Asta este riscul jobului la patron. Pleci si nu stii cand te intorci.
Un articol foarte util. Chiar cautam un tutorial care sa pot modifica adresa de logare in wp fara plugin.
Adica tre sa renunt la parola mea complexa 1234?
Exact, ar trebui sa-ti pui 12, e mult mai sigura! :p
Multumesc de ajutor chiar aveam nevoie de cateva sfaturi 🙂
Imi place foarte mult acest articol, si ar trebui sa gasim in mediul online mai multe de acest tip. Mai asteptam articole de acest gen, si nu ramane decat sa zic Bravo, si sa iti promit ca o sa citesc in continuare articolele postate pe acest site.
Sa stii ca de la inceput m-a preocupat securitatea. Am observat ca cei mici sunt atacati des in ultima vreme, sper sa ma ocoleasca cat de mult posibil 🙂
Interesant articol, pana acum am gasit zeci de articole pe bloguri dar deloc documentate. Acum, am inteles si eu ce trebuie sa fac pentru protectia blogului meu. Sper sa nu te superi ca am incalcat regulamentul „inainte de a comenta” , punctul doi.
PS: imi place noua tema a blogului!!!
De cand am cautat un tutorial atat de complet ! Multumesc !
utile sfaturile !
Un articol mult mai tehnic decat ce am scris eu! Nu am cunostintele tale tehnice dar sper sa nu am probleme!:)
Toti ar trebui sa nu avem probleme. Nu se stie niciodata unde „ne loveste” si pierderile pe care le putem avea…
Am instalat modulul de securitate Wordfence. Mă anunță pe mail când cineva încearcă să se conecteze la site prin forță brută.
Ai fi surprins să vezi câte încercări se fac zilnic de a păcăli panoul de logare. Am zile și cu 50 de încercări.
La mine erau câte 4,5 pe minut. Toată noaptea au „navigat” prin site. Userul oricum nu-l am default, nu e userid 1, mai au de mâncat până reușesc cu bruteforce. Nu zic ca este imposibil de spart(dacă își pune cineva mintea cu wordpress-ul…), dar mi-am luat ceva măsuri de precauție.