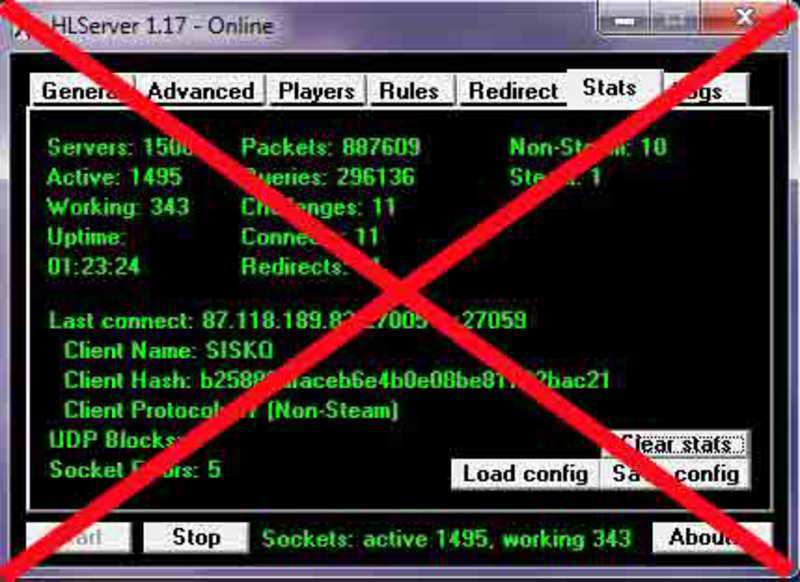
Imediat dupa ce s-a inchis fakehlds pe internet, chiar si eu am postat pe site-ul acesta de resurse counter-strike un redirect cs 1.6 nou, revolutionar, dupa cum ziceau unii, hlserver.
Dar, pe cat de revolutionar, pe atat de problematic. Se pare ca acest redirect cs 1.6 conține viruși, keylogger, chiar si botnet controlat de, dupa cum zic rusii, 4 ip-uri. Aceste ip-uri s-au dovedit a fi ale celor care au realizat si exploit cs 1.6, adica Vkontakte, ratwayer, pumamd.
Pe forum lui, ratwayer, se lauda ca aproximativ 10000 de calculatoare romanesti au fost infectate cu virusul raspandit cu ajutorul Hlserver 1.17.
In caz ca ati descarcat redirectul hlserver de pe oricare dintre site-uri, va recomand sa nu folositi cardurile pentru a face cumparaturi online si sa scanati/ dezinfectati/ poate chiar sa formatati calculatorul.
Conform Xtens:
Analiza HLServer.exe - By Xtens - (04-03-2011)

A.P.I'uri suspecte folosite:

1. GetKeyboardState, GetKeyboardLayoutList, GetKeyboardLayout, GetKeyState, GetKeyNameTextA => Aceste A.P.I'uri sunt folosite pentru a inregistra orice tasta apasata. Se foloseste la keylogger! (In program nu as putea vedea necesitatea acestor functii pentru un redirect...)

2. GetWindowThreadProcessId, GetWindowTextA, GetWindowRect, GetWindowPlacement, GetWindowLongA, GetWindowDC, GetUpdateRect, GetTopWindow, GetSystemMetrics, GetSystemMenu => Aceste A.P.I'uri sunt folosite pentru a citi sau extrage elemente text & hwnd din anumite ferestre Ex:(Mozila,IE,Yahoo,Steam, etc). Iar nu vad necesitatea folosirii acestor A.P.I'uri la un redirect.

3. RegQueryValueExA, RegOpenKeyExA, RegFlushKey, RegCreateKeyExA, RegCloseKey, RegQueryValueExA, RegOpenKeyExA, RegCloseKey => Aceste A.P.I'uri sunt folosite pentru a citi si pentru a scrie variabile in Registrii (Aici sunt multe variante)
a. Sa isi creeze o clona oriunde pe disc si sa o adauge la startup in registrii
b. Sa citeasca elemente din registrii
c. Sa modifice parametrii in registrii

4. PostQuitMessage, PostMessageA, PeekMessageA, OpenClipboard, OffsetRect, OemToCharA, MsgWaitForMultipleObjects, MessageBoxA, MessageBeep => Alte A.P.I'uri folosite la postare de mesaje. (Cat si despre ce mesaje trimite si unde le posteaza si ce includ aceste mesaje nu putem decat sa blocam accessul restrictionand din Browser sau OutLook.)

5. Dezactiveaza Firewall.

CONCLUZIE Programul contine virusi ("Malware") Il descarcati si folositi pe riscul vostru eu atat am avut de zis! Daca nici aceasta analiza nu va satisface verificati singuri sau continuati sa folositi programul.
Si, dupa o scanare pe virscan.org, un scanner online de virusi, s-a ajuns la concluzia de aici.
De asemenea, exista pe youtube cateva filmulete cu ceea ce face hlserver 1.17.
Asa ca orice admin/ owner care a folosit hlserver sau inca mai foloseste pentru redirect, recomand sa scaneze calculatorul si sa formateze cat mai repede.
Pe viitor, folositi ceea ce va ofera valve, nu se stie niciodata cine o sa puna un redirect, un botnet sau un keylogger!
nu mai contine el virusi ,el pur si simplu are prindere de PC ,care a fost modificata cu scop ca sa lucreze pe orice PC.
Eu acum vreo 2, 3 saptamani am descarcat acest redirect dupa net si s-a dovedit a fi keylogger, prostia a fost ca mi-au schimbat parola la mess ca daca nu imi schimbau aia parola la mess nu imi dadeam seama ca am keylogger in pc.
Asa ca a trebuit sa formatez hardul si sa instalez windows.
Straniu , dupa cum observi , am versiune HL Server , testata , scanata fara nici un rezultat …
am scanat impotriva malware,adware,spyware,trojan,injector,worm,script am analizat chiar si activitatea programului in timp ce este deschis … deci cum poate avea keylogger,tojan,etc … in el … un mic SFAT cand mai downloadati arhive,executabile chiar si poze(cine stie) … scanati prima oara impotriva virusilor … va recomand bitdefender sau avast home edition isi fac treaba de minune , pe langa asta instalati superantispyware malwarebytes anti-malware adware care e free …
Referitor la ce zici tu Raul,scaneaza-l pe anubislab vezi ce modificari apar in timpul rularii programului (registrii,fisiere,hide-uri etc) iar daca nu esti multumit de rezultat ii poti a un run in Sandboxie.
Uite analiza … te rog lamureste’ma tu ca eu unul nu vad nimic ineregula …
virustotal nu a gasit nimic grav in el …
virusscan la fel …
Salut. Raul un singur lucru am de zis. Explica criptarea programului cu „UPX” All_Versions SN:1634 , explica-mi si mie te rog.
Mie Virscan’ul imi zice cu totul altceva, arunca o privire si mai explica si asta – Orice antivirus cu Update la zi & licenta (ne crakuit) il gaseste k virus.
Uite HLServer 1.17 care il am eu … diferenta dintre noi 2 si restu lumii al meu are 1.5 sau 1.3 mega iar al vostru 3 mega doar aplicatia 🙂
link editat.